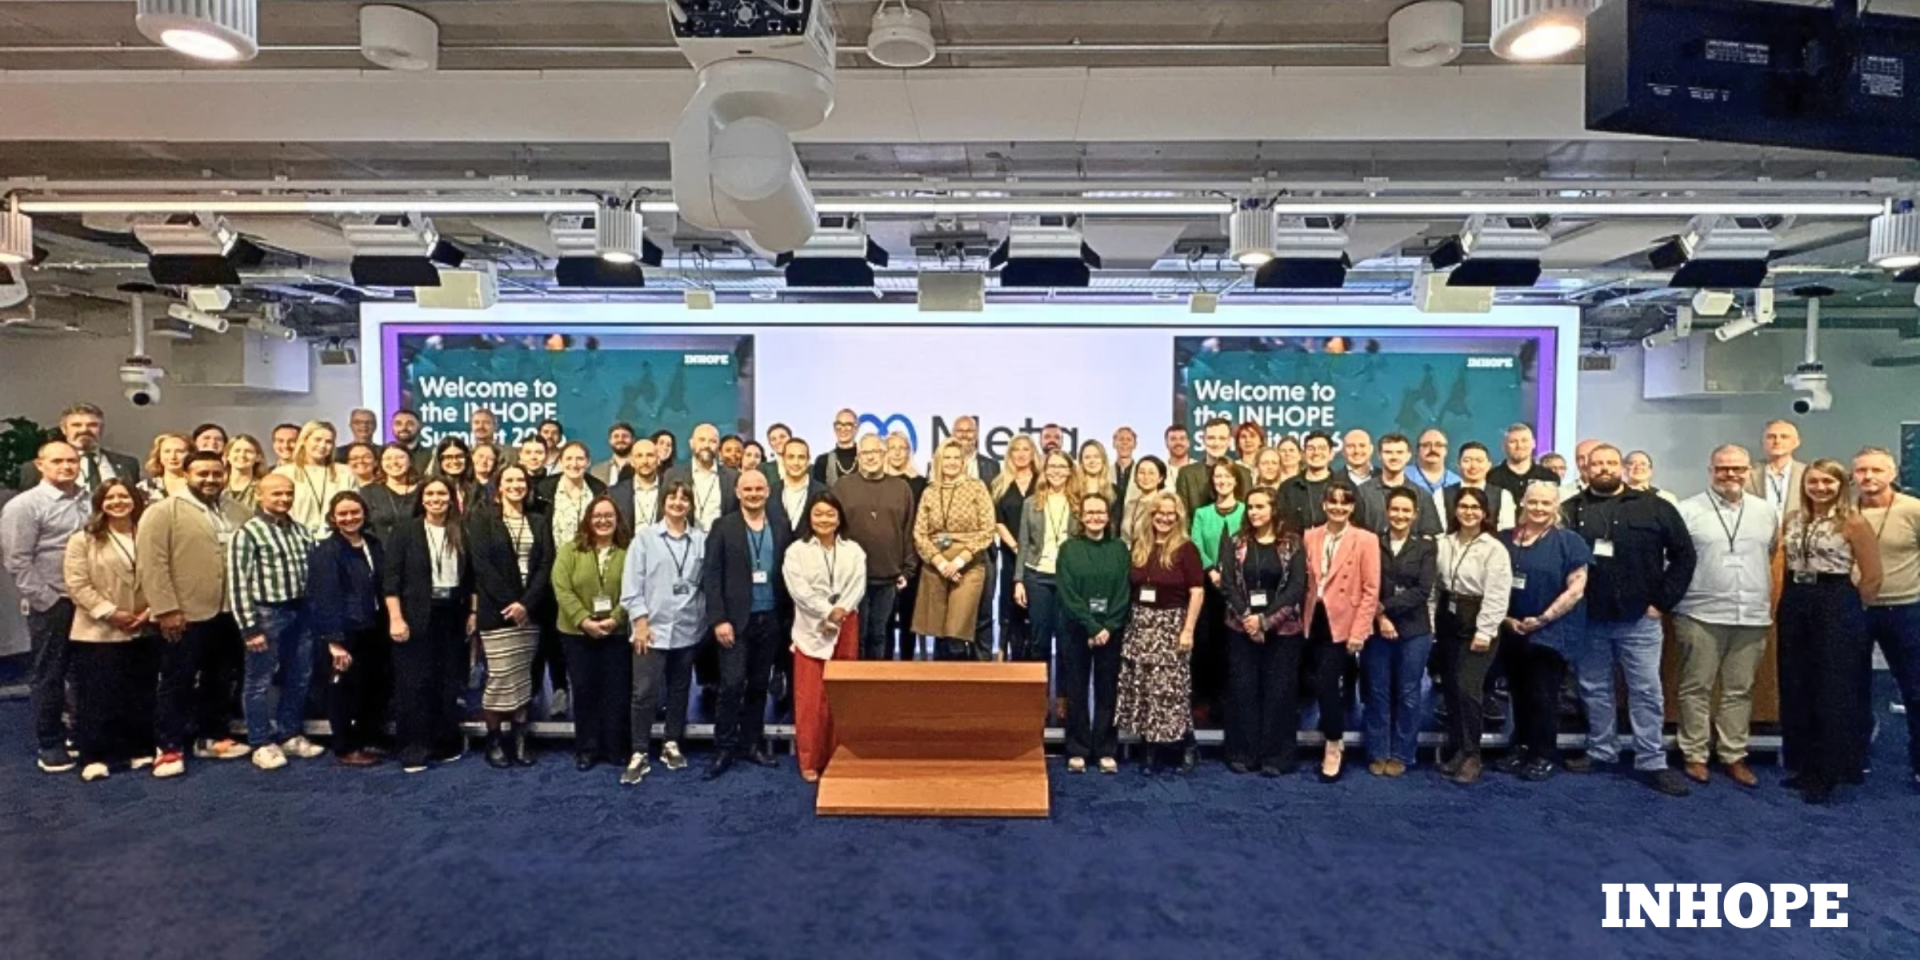
¿Cómo podemos proteger a los niños en línea cuando el daño trasciende plataformas, fronteras e industrias? Esta fue la pregunta central de la novena Cumbre INHOPE, Caminos hacia Sistemas más Seguros, organizada por Meta en su sede de Dublín.
¿Cómo podemos proteger a los niños en línea cuando el daño trasciende plataformas, fronteras e industrias? Esta fue la pregunta central de la novena Cumbre INHOPE, Caminos hacia Sistemas más Seguros, organizada por Meta en su sede de Dublín.
La Cumbre reunió a 114 participantes presenciales durante dos días, y aproximadamente 150 más se unieron en línea el primer día. Estuvieron representadas más de 80 organizaciones de diversos sectores, como protección infantil, tecnología, aplicación de la ley, regulación, finanzas e investigación.
Un mensaje destacó: ninguna organización puede abordar por sí sola la explotación sexual infantil en línea. Los delincuentes se mueven entre plataformas y servicios, mientras que quienes trabajan para proteger a los niños a menudo solo ven una parte del panorama. Una protección eficaz depende de la conexión entre la prevención, la detección, la denuncia y la investigación, de modo que las acciones puedan ir a la par con el daño.
Los daños en línea rara vez se ajustan a una sola categoría. El contacto con un menor puede derivar en extorsión sexual, coacción u otras formas de abuso, mientras que los delincuentes se aprovechan de las deficiencias entre los servicios y los sistemas.
Los participantes pidieron una mayor cooperación entre los especialistas en protección infantil, lucha contra el terrorismo y ciberdelincuencia, así como un apoyo más temprano para los jóvenes vulnerables.
La conclusión es la siguiente: debemos ir más allá de los distintos tipos de daños y trabajar juntos para identificar los riesgos antes de que se agraven.
Eliminar el contenido dañino sigue siendo fundamental, pero también debemos prevenir el daño antes de que ocurra. El eurodiputado Brando Benifei destacó que las líneas telefónicas de ayuda intercambiaron más de 4,7 millones de registros de material sospechoso de abuso sexual infantil el año pasado, más de cuatro veces la cifra del año anterior.
Mientras tanto, el Proyecto Intercept, presentado por la Fundación Lucy Faithfull, mostró cómo las advertencias en línea y los enlaces a apoyo confidencial pueden llegar a las personas que buscan material de abuso sexual infantil y ofrecerles la oportunidad de cambiar de rumbo.
En resumen: el éxito no solo implica eliminar el contenido dañino, sino también medir si las intervenciones previenen el daño desde un principio.
Una línea directa puede identificar material dañino, un banco puede detectar pagos sospechosos y las fuerzas del orden pueden tener información sobre una investigación. En conjunto, estos elementos pueden ofrecer una visión más clara de la situación.
Un proyecto piloto danés, en el que participaron Save the Children Dinamarca, Danske Bank y la policía, demostró cómo los indicadores compartidos pueden ayudar a los bancos a identificar actividades sospechosas con mayor eficacia. Las empresas tecnológicas también destacaron la importancia de mejorar la presentación de informes, la colaboración con líneas directas de denuncia y la retroalimentación de los investigadores.
En resumen: compartir información de forma responsable ayuda a las organizaciones a actuar con mayor rapidez. Cerrar el ciclo de retroalimentación también les permite saber qué sucedió después de que se presentó un informe.
La IA generativa está reduciendo las barreras para la creación de material dañino, pero también puede ayudar a los moderadores e investigadores a identificar casos graves de manera más eficiente.
A medida que las actividades perjudiciales se propagan entre herramientas, plataformas y servicios de alojamiento de IA, ningún proveedor tiene una visión completa de la situación. Los participantes destacaron la necesidad de que la información de seguridad circule entre los servicios, con el apoyo de profesionales capacitados que puedan evaluarla y actuar en consecuencia.
En resumen: la tecnología puede contribuir a la protección infantil, pero las medidas de seguridad eficaces requieren cooperación, experiencia humana y acciones que abarquen todos los sistemas.
Los distintos formatos de informes, definiciones y requisitos legales pueden impedir que la información llegue a las personas adecuadas. Los participantes solicitaron enfoques más coherentes, incluido el Esquema de Clasificación Universal de INHOPE, que actualmente se utiliza en 68 países.
Los reguladores también hicieron hincapié en la importancia de trabajar con líneas directas de atención y otras organizaciones de confianza, mientras que una sesión práctica de diseño exploró formas de abordar las deficiencias en materia de informes, responsabilidades y retroalimentación.
En resumen: las definiciones y los estándares de presentación de informes compartidos son una infraestructura esencial para una cooperación eficaz.
A lo largo de la Cumbre, surgieron varias prioridades:
De cara a 2027, el reto consiste en convertir estas conexiones en acciones concretas. Todas las organizaciones pueden empezar por armonizar sus prácticas de presentación de informes, acordar cómo compartir los resultados, identificar oportunidades para prevenir daños con antelación e incorporar nuevos socios al diálogo.
Proteger a los niños en internet requiere más que medidas de seguridad individuales. Requiere sistemas que funcionen de forma conjunta, información que llegue a las personas adecuadas y acciones que comiencen antes de que el daño se agrave.
Se construyen sistemas más seguros cuando asumimos la responsabilidad no solo de nuestra propia parte, sino también de las deficiencias que existen entre nosotros.
